Ancaman Siber terhadap Website Semakin Beragam pada 2026
Website yang terlihat normal dari luar belum tentu benar-benar aman. Sebuah situs bisa saja sudah disusupi kode berbahaya tanpa menampilkan perubahan yang mudah dikenali. Pengunjung tetap dapat membuka halaman seperti biasa, sementara di belakang layar penyerang mencuri data, memasang tautan spam, atau mengarahkan pengunjung ke situs lain.
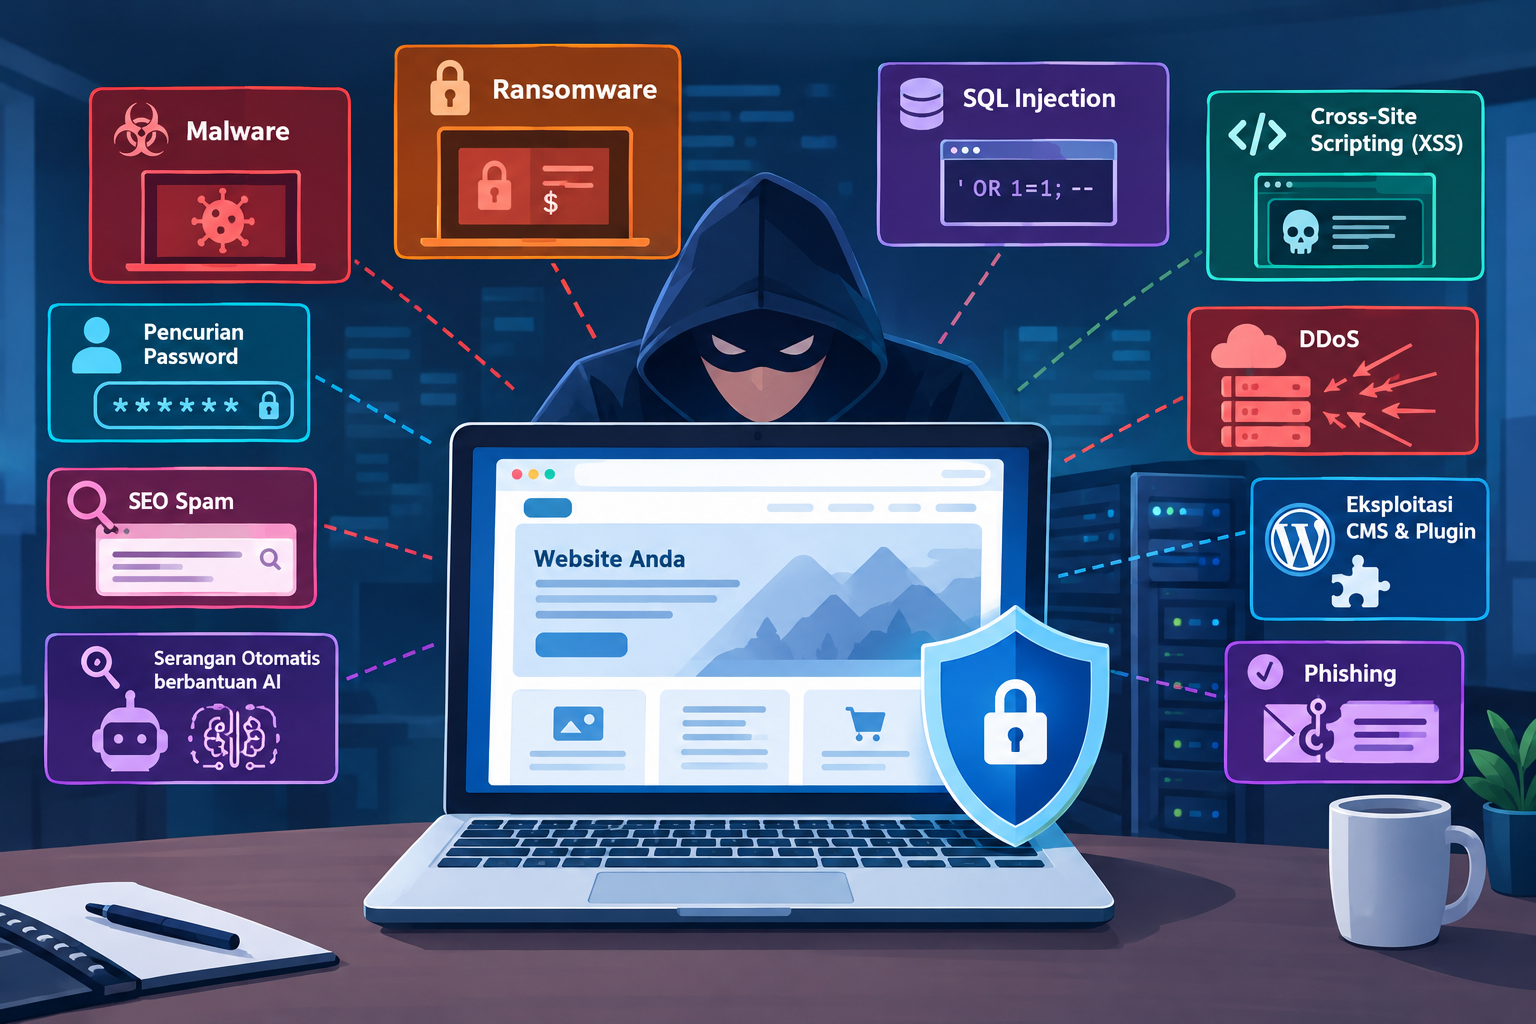
Pada 2026, ancaman terhadap website tidak hanya datang dari virus komputer dalam pengertian tradisional. Pemilik website juga perlu mewaspadai malware, pencurian akun administrator, eksploitasi celah keamanan, ransomware, serta berbagai teknik serangan otomatis yang menyasar server dan aplikasi web.
Peringatan keamanan yang diterbitkan Australian Cyber Security Centre pada 9 Juli 2026, misalnya, membahas kampanye eksploitasi berskala besar yang menargetkan berbagai sistem manajemen konten atau CMS. Penyerang memanfaatkan celah pada CMS dan plugin untuk memasang web shell, yaitu alat yang dapat memberi mereka kendali jarak jauh terhadap server yang berhasil ditembus.
Risiko ini patut diperhatikan oleh pemilik website perusahaan, toko online, portal berita, blog, hingga situs yang digunakan untuk mendukung pemasaran bisnis. Website yang tidak diperbarui atau menggunakan pengaturan keamanan yang lemah dapat menjadi sasaran, terlepas dari besar kecilnya perusahaan.
1. Serangan Malware pada Website
Malware adalah perangkat lunak atau kode berbahaya yang dirancang untuk melakukan tindakan tanpa izin pemilik sistem. Pada website, malware bisa masuk melalui plugin yang rentan, tema yang telah dimodifikasi, kredensial administrator yang dicuri, atau file berbahaya yang berhasil diunggah ke server.
Dampaknya tidak selalu langsung terlihat. Ada malware yang mengubah halaman website, ada yang mencuri informasi, dan ada pula yang menanamkan skrip untuk menyerang pengunjung.
Beberapa tanda website mungkin terinfeksi malware antara lain:
- Muncul halaman atau file yang tidak pernah dibuat oleh administrator.
- Website mengarahkan pengunjung ke alamat asing.
- Terdapat skrip mencurigakan pada file website.
- Penggunaan CPU atau sumber daya server meningkat tanpa alasan yang jelas.
- Mesin pencari menampilkan halaman spam yang tidak dikenal.
Pemilik website sebaiknya tidak langsung menghapus file yang mencurigakan tanpa pemeriksaan. File tersebut perlu dianalisis terlebih dahulu, kemudian sistem dibersihkan dan celah yang dimanfaatkan penyerang ditutup agar infeksi tidak berulang.
2. Ransomware yang Melumpuhkan Website dan Server
Ransomware merupakan jenis malware yang dapat mengenkripsi file atau sistem sehingga tidak bisa digunakan sebagaimana mestinya. Pelaku biasanya meminta tebusan dengan imbalan janji untuk memulihkan akses atau tidak menyebarkan data yang telah dicuri.
Pada lingkungan website, serangan ransomware dapat mengganggu server, panel administrasi, basis data, maupun layanan lain yang terhubung. Dampak akhirnya bergantung pada akses yang berhasil diperoleh penyerang dan pemisahan sistem yang diterapkan oleh pengelola.
Risikonya menjadi lebih serius ketika pelaku tidak hanya mengenkripsi data, tetapi juga menyalin informasi sensitif sebelum melakukan penguncian. Praktik ini dikenal sebagai double extortion.
Untuk mengurangi risikonya, perusahaan perlu memiliki cadangan data yang terpisah dari server utama, membatasi hak akses administrator, menggunakan autentikasi multifaktor, serta memperbarui perangkat lunak secara rutin. Cadangan data juga harus diuji agar benar-benar dapat digunakan ketika proses pemulihan diperlukan.
3. SQL Injection untuk Mencuri atau Mengubah Data
SQL injection adalah serangan yang memanfaatkan kelemahan dalam cara aplikasi memproses masukan pengguna ke dalam perintah basis data.
Sebagai contoh, sebuah website memiliki formulir pencarian, halaman login, atau fitur pencarian produk. Apabila masukan pengguna digabungkan secara tidak aman ke dalam perintah SQL, penyerang mungkin dapat memanipulasi perintah tersebut.
Bergantung pada kerentanan dan hak akses yang dimiliki aplikasi, serangan ini dapat membuka informasi yang seharusnya tidak tersedia, mengubah isi basis data, atau mengganggu fungsi website.
Pencegahannya perlu dilakukan sejak tahap pengembangan. Gunakan prepared statements atau parameterized queries, validasi masukan, dan terapkan prinsip hak akses minimum pada akun basis data. Pesan kesalahan teknis juga sebaiknya tidak ditampilkan secara terbuka kepada pengunjung.
4. Cross-Site Scripting (XSS)
Cross-Site Scripting atau XSS terjadi ketika website menampilkan konten yang tidak tepercaya tanpa penanganan yang memadai sehingga skrip berbahaya dapat dijalankan di browser pengunjung.
Serangan ini bisa memanfaatkan kolom komentar, formulir, halaman profil, atau fitur lain yang menerima masukan pengguna. Dalam kondisi tertentu, penyerang dapat mencuri informasi sesi yang tidak terlindungi, memanipulasi tampilan halaman, atau melakukan tindakan atas nama pengguna yang sedang login.
Risiko XSS dapat dikurangi dengan melakukan output encoding sesuai konteks, membersihkan HTML yang memang diizinkan, dan menerapkan Content Security Policy (CSP) sebagai lapisan pertahanan tambahan.
Website yang memiliki banyak fitur interaktif perlu memperhatikan aspek ini, terutama jika pengguna dapat mengirimkan konten yang kemudian ditampilkan kepada orang lain.
5. Serangan DDoS yang Membuat Website Tidak Bisa Diakses
Distributed Denial of Service (DDoS) merupakan serangan yang membanjiri layanan dengan lalu lintas atau permintaan dalam jumlah besar dari banyak sumber sehingga server kesulitan melayani pengunjung yang sebenarnya.
Dampaknya bisa berupa website yang sangat lambat, halaman gagal dibuka, atau layanan tidak dapat diakses selama periode tertentu. Serangan ini berbeda dari malware yang menginfeksi file website karena sasaran utamanya adalah ketersediaan layanan.
Bagi bisnis yang mengandalkan website untuk menerima pesanan, mengumpulkan prospek, atau melayani pelanggan, gangguan beberapa jam saja dapat menghambat operasional.
Langkah mitigasi dapat mencakup penggunaan CDN, layanan proteksi DDoS, pembatasan permintaan yang tidak wajar, pemantauan lalu lintas, dan konfigurasi infrastruktur yang sesuai dengan kebutuhan website. Untuk serangan besar, dukungan penyedia hosting atau penyedia mitigasi khusus sering kali diperlukan.
6. Eksploitasi Celah Keamanan CMS dan Plugin
Banyak website dibangun menggunakan Content Management System seperti WordPress, Joomla, atau platform sejenis. Sistem ini memudahkan pemilik bisnis mengelola konten tanpa harus menulis seluruh kode website dari awal.
Namun, penggunaan CMS juga memerlukan pemeliharaan. Celah keamanan dapat ditemukan pada inti aplikasi, tema, plugin, atau komponen tambahan yang sudah lama tidak diperbarui.
Dalam kampanye yang disoroti Australian Cyber Security Centre pada Juli 2026, penyerang diketahui mengeksploitasi sejumlah kerentanan CMS dan plugin untuk mengunggah file tanpa izin, menjalankan kode dari jarak jauh, atau memperoleh akses ke server.
Ada beberapa langkah praktis yang dapat dilakukan pemilik website:
- Perbarui CMS, plugin, tema, dan komponen server ke versi yang telah mendapatkan perbaikan keamanan.
- Hapus plugin dan tema yang tidak lagi digunakan.
- Hindari plugin bajakan atau hasil modifikasi dari sumber yang tidak tepercaya.
- Batasi akses ke dashboard administrator.
- Pantau perubahan file dan aktivitas login yang tidak biasa.
Pembaruan tidak sebaiknya dilakukan secara sembarangan pada website produksi. Untuk website penting, buat cadangan terlebih dahulu dan uji pembaruan agar perubahan tidak merusak fungsi yang sudah berjalan.
7. Pencurian Password dan Pengambilalihan Akun Administrator
Tidak semua serangan membutuhkan peretasan kode yang rumit. Terkadang, pelaku cukup memperoleh username dan password administrator melalui phishing, kebocoran kredensial, malware pencuri informasi, atau penggunaan kata sandi yang mudah ditebak.
Setelah masuk ke dashboard, penyerang bisa mengubah konten, membuat akun administrator baru, memasang plugin berbahaya, atau mengambil data yang dapat diakses oleh akun tersebut.
Salah satu masalah yang sering luput diperhatikan adalah akun lama yang masih aktif meskipun pemiliknya sudah tidak bekerja di perusahaan. Akun seperti ini dapat menjadi pintu masuk jika tidak dikelola dengan baik.
Gunakan kata sandi unik untuk setiap layanan, aktifkan autentikasi multifaktor, dan terapkan pembatasan hak akses berdasarkan tanggung jawab masing-masing pengguna. Pemilik website juga perlu memeriksa daftar akun administrator secara berkala.
Jika terdapat login yang tidak dikenal, jangan hanya mengganti password. Periksa juga sesi aktif, akun baru, kunci akses, dan perubahan konfigurasi yang mungkin dilakukan setelah akun berhasil diambil alih.
8. SEO Spam dan Penyisipan Halaman Judi atau Konten Asing
Serangan SEO spam dapat merugikan website tanpa harus membuat tampilannya berubah secara mencolok.
Pelaku menyisipkan halaman, tautan, atau konten yang tidak berhubungan dengan bisnis pemilik website. Konten tersebut dapat berisi promosi judi, tautan spam, halaman penipuan, atau kata kunci yang sengaja ditargetkan untuk memperoleh trafik dari mesin pencari.
Dalam beberapa kasus, spam hanya ditampilkan kepada pengunjung dari mesin pencari atau perangkat tertentu. Akibatnya, administrator yang membuka website secara langsung mungkin tidak menyadari bahwa situsnya sudah disusupi.
Dampaknya bukan hanya penurunan kualitas konten. Reputasi domain dapat terganggu, pengunjung kehilangan kepercayaan, dan visibilitas pencarian berpotensi menurun.
Laporan keamanan website GoDaddy yang diterbitkan pada Juni 2026 juga menyoroti SEO spam dan pengalihan berbahaya sebagai bagian dari ancaman website yang ditemukan dalam pemindaian sepanjang 2025. Laporan tersebut mencatat 328.490 deteksi website yang terdampak SEO spam dalam cakupan pemantauannya. Angka ini merupakan hasil deteksi GoDaddy, bukan jumlah seluruh website terinfeksi di internet.
Untuk mengatasi ancaman ini, periksa halaman yang terindeks di mesin pencari, tinjau file website, audit plugin, dan cari akun atau perubahan konten yang tidak dikenal. Membersihkan halaman spam saja tidak cukup apabila akses yang digunakan pelaku masih terbuka.
9. Phishing dan Penyisipan Skrip Pencuri Data
Phishing merupakan teknik penipuan yang berusaha membuat korban menyerahkan informasi rahasia atau menjalankan tindakan tertentu. Website dapat terlibat dalam serangan phishing ketika pelaku membuat halaman login palsu, menyusupkan formulir berbahaya, atau memanfaatkan situs yang telah diretas untuk menyebarkan tautan penipuan.
Ancaman lain adalah skrip pencuri data yang disisipkan pada halaman transaksi atau pembayaran. Jika skrip tersebut berjalan di halaman yang memproses informasi sensitif, data yang dimasukkan pengguna berpotensi dikirim ke pihak yang tidak berwenang.
Pemilik toko online perlu memastikan bahwa skrip pihak ketiga yang digunakan benar-benar diperlukan dan berasal dari penyedia tepercaya. Batasi siapa yang dapat mengubah kode pembayaran, pantau perubahan file, dan gunakan kontrol keamanan untuk mendeteksi skrip yang tidak dikenal.
Penting juga untuk memahami bahwa sertifikat HTTPS tidak menjamin sebuah website bebas dari serangan. HTTPS melindungi komunikasi antara browser dan server, tetapi tidak otomatis mencegah kode berbahaya yang sudah tertanam di dalam website.
10. Serangan Otomatis Berbantuan Kecerdasan Buatan
Pada 2026, kecerdasan buatan semakin relevan dalam pembahasan keamanan siber. Teknologi ini dapat membantu tim keamanan menganalisis log, mendeteksi pola yang mencurigakan, dan mempercepat penanganan kerentanan. Di sisi lain, pelaku kejahatan juga dapat memanfaatkannya untuk menyusun pesan penipuan yang lebih meyakinkan atau mempercepat sejumlah tahapan serangan.
Pusat keamanan siber Australia menyebutkan bahwa kemajuan AI turut mempercepat skala dan kecepatan operasi siber, sehingga jeda antara pengungkapan kerentanan dan eksploitasi dapat semakin singkat.
Bagi pemilik website, hal ini berarti menunggu sampai muncul masalah bukanlah strategi yang aman. Sistem perlu dipantau, pembaruan keamanan perlu diterapkan tepat waktu, dan akses ke bagian penting website harus dibatasi.
Meski demikian, tidak semua serangan otomatis menggunakan AI. Pemindaian terhadap website yang memiliki celah lama sudah dapat dilakukan menggunakan alat otomatis konvensional. Karena itu, fokus utama tetap pada menutup kerentanan, menjaga kredensial, dan mendeteksi aktivitas yang tidak wajar.
Cara Melindungi Website dari Serangan Siber pada 2026
Mencegah seluruh serangan siber memang tidak realistis. Namun, risiko dan dampaknya bisa ditekan melalui pengelolaan keamanan yang konsisten.
Berikut langkah yang layak dijadikan rutinitas pemeliharaan website.
1. Perbarui seluruh komponen website
Pastikan CMS, plugin, tema, sistem operasi server, dan perangkat lunak terkait masih mendapatkan dukungan keamanan. Prioritaskan kerentanan yang diketahui sedang dieksploitasi.
2. Aktifkan autentikasi multifaktor
Gunakan autentikasi multifaktor pada akun administrator, hosting, panel domain, dan layanan lain yang memiliki akses penting.
3. Buat backup yang terpisah
Simpan cadangan basis data dan file website di lokasi terpisah dari server utama. Jadwalkan pencadangan dan uji proses pemulihannya secara berkala.
4. Gunakan WAF dan proteksi lalu lintas
Web Application Firewall (WAF) dapat membantu menyaring permintaan berbahaya yang menuju aplikasi web. Layanan ini bukan pengganti pembaruan keamanan, tetapi dapat menjadi lapisan pertahanan tambahan.
5. Pindai malware dan pantau perubahan file
Lakukan pemindaian secara berkala. Aktifkan pencatatan aktivitas login dan perubahan file, serta periksa peringatan keamanan yang muncul dari penyedia hosting.
6. Batasi hak akses
Berikan setiap pengguna akses sesuai kebutuhan pekerjaannya. Hapus akun yang sudah tidak digunakan dan hindari penggunaan satu akun administrator secara bersama-sama.
7. Amankan komputer yang digunakan untuk mengelola website
Komputer administrator dapat menjadi sumber kebocoran password atau sesi login. Gunakan perlindungan endpoint yang tepercaya, perbarui sistem operasi, dan hindari mengunduh perangkat lunak dari sumber yang tidak jelas.
8. Siapkan prosedur penanganan insiden
Tentukan langkah yang harus dilakukan ketika website menunjukkan tanda-tanda kompromi. Prosedur tersebut sebaiknya mencakup isolasi sistem, pemeriksaan log, penggantian kredensial, pembersihan malware, dan pemulihan dari cadangan yang bersih.
Tanda-Tanda Website Mungkin Telah Diretas
Ada beberapa perubahan yang sebaiknya tidak diabaikan oleh pemilik website:
- Website tiba-tiba lambat atau sering mengalami gangguan.
- Muncul halaman asing yang tidak pernah dibuat.
- Pengunjung diarahkan ke situs lain tanpa persetujuan.
- Terdapat akun administrator baru yang tidak dikenal.
- File website berubah tanpa aktivitas pembaruan yang sah.
- Mesin pencari menampilkan judul atau deskripsi yang tidak sesuai.
- Penyedia hosting mengirimkan peringatan malware atau penggunaan sumber daya yang tidak wajar.
Satu tanda saja belum tentu membuktikan adanya serangan. Website yang lambat, misalnya, juga dapat disebabkan masalah server atau lonjakan trafik normal. Namun, beberapa indikator yang muncul bersamaan layak ditindaklanjuti melalui pemeriksaan teknis.
Jika website diduga telah diretas, simpan log yang relevan, batasi akses penyerang, dan hubungi administrator server atau tenaga keamanan yang kompeten. Jangan langsung menghapus seluruh file karena tindakan tersebut dapat menghilangkan bukti yang dibutuhkan untuk mengetahui sumber masalah.
Mengapa Keamanan Website Penting bagi Bisnis?
Website saat ini sering menjadi bagian dari proses penjualan, pemasaran, pelayanan pelanggan, dan pengumpulan data. Gangguan keamanan dapat menimbulkan konsekuensi yang lebih luas daripada sekadar halaman yang tidak bisa dibuka.
Website yang diretas dapat kehilangan kepercayaan pengunjung, mengalami penurunan performa pencarian, atau menjadi sarana penyebaran penipuan. Jika informasi pelanggan ikut terdampak, perusahaan juga perlu menangani konsekuensi privasi dan kewajiban yang berlaku.
Karena itu, keamanan website sebaiknya diperlakukan sebagai bagian dari pemeliharaan bisnis, bukan pekerjaan yang hanya dilakukan setelah muncul masalah. Biaya pembaruan, pemantauan, dan pencadangan yang terencana umumnya lebih mudah dikendalikan daripada pemulihan insiden yang sudah meluas.
Pemilik website perusahaan, toko online, maupun situs berbasis WordPress perlu memastikan bahwa keamanan menjadi bagian dari pengelolaan rutin. Jika tidak memiliki tim teknis internal, gunakan bantuan profesional yang dapat melakukan audit, memperbaiki konfigurasi, memantau aktivitas mencurigakan, dan membantu pemulihan saat terjadi insiden.
Penutup
Berbagai serangan cyber pada website di tahun 2026 menunjukkan bahwa ancaman digital tidak selalu hadir dalam bentuk virus yang langsung merusak tampilan situs. Serangan dapat berawal dari plugin yang belum diperbarui, password yang bocor, skrip berbahaya, hingga celah pada server yang belum ditangani.
Langkah perlindungan yang paling masuk akal adalah menjaga semua komponen tetap diperbarui, memperkuat autentikasi, menyediakan backup yang dapat dipulihkan, serta memantau perubahan yang terjadi pada website.
Tidak ada satu alat keamanan yang mampu menjamin perlindungan seratus persen. Website yang lebih aman adalah website yang dikelola dengan disiplin, diperiksa secara berkala, dan memiliki rencana pemulihan ketika sesuatu berjalan di luar dugaan.